
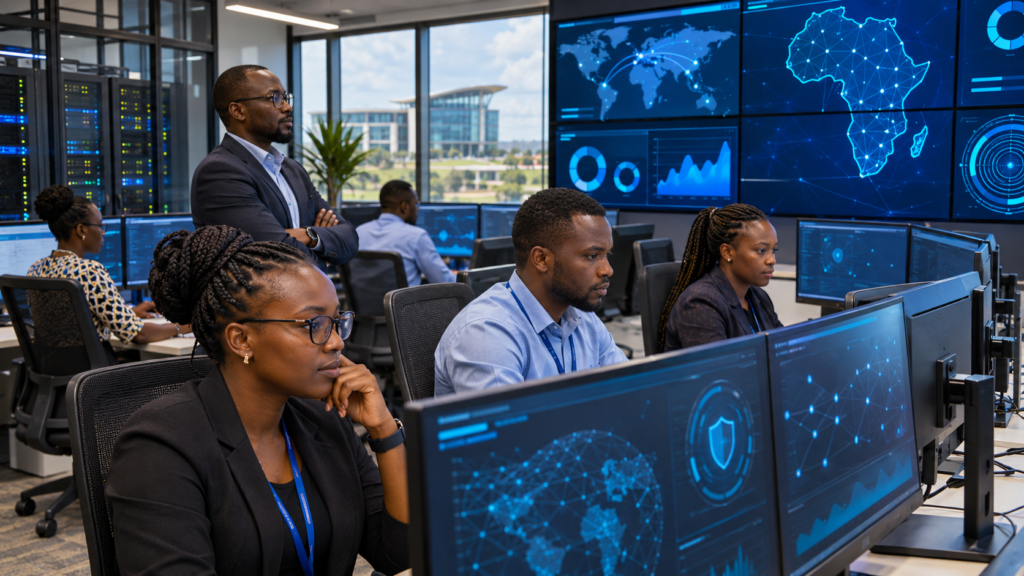
Le Kenya a inauguré, le 10 novembre 2026, SecureKE/Konza. Ce centre de cybersécurité doit protéger les systèmes publics, les données des citoyens et les infrastructures numériques critiques. Cette annonce survient après la détection de 4,56 milliards d’événements liés aux cybermenaces entre octobre et décembre 2025. Le dispositif s’appuie notamment sur l’intelligence artificielle (IA).
Le centre doit aider les administrations et les entreprises à repérer les activités suspectes, à identifier les vulnérabilités et à répondre aux incidents. La cérémonie de lancement s’est tenue à Nairobi. Le SOC, lui, est associé à Konza Technopolis.
La numérisation des services publics et des transactions financières augmente les besoins de cybersécurité. De même, le recours croissant au cloud élargit les systèmes à protéger. Une intrusion dans un réseau administratif ou bancaire peut exposer des données sensibles. Elle peut aussi perturber des services utilisés au quotidien.
Un centre pour surveiller les systèmes numériques
Le SecureKE/Konza Sovereign Security Operations Centre (SOC) résulte d’un partenariat. Il associe la Konza Technopolis Development Authority à SecureKE, avec l’appui du département d’État chargé des TIC et de l’économie numérique.
Selon le ministère kényan des TIC, le centre doit fournir des capacités de cybersécurité aux institutions publiques et aux organisations privées.
Un SOC, ou centre opérationnel de sécurité, agit comme une salle de contrôle informatique. Ses équipes surveillent les réseaux, les serveurs et les applications. Elles cherchent les comportements anormaux. Lorsqu’une menace apparaît, elles peuvent analyser l’incident et repérer les systèmes touchés.
Le centre propose plusieurs services : surveillance continue, détection des menaces, enquête sur les incidents et gestion des vulnérabilités. Il doit également coordonner les réponses aux incidents.
L’IA appuie l’analyse des alertes
Le SOC utilise des outils d’analyse fondés notamment sur l’intelligence artificielle. Ces outils peuvent aider les analystes à traiter de grandes quantités de données techniques. Ils peuvent aussi accélérer le repérage de certaines activités suspectes.
Toutefois, l’IA ne remplace pas les spécialistes chargés d’enquêter. Elle leur apporte un outil supplémentaire pour détecter et traiter les alertes.
D’après la Kenya News Agency, le dispositif inclut aussi la recherche proactive de menaces. Il s’appuie sur des renseignements sur les cyberattaques. Il permet également d’automatiser certaines opérations de sécurité.
Cette organisation mutualise les moyens. Ainsi, chaque administration n’a pas forcément besoin de créer son propre centre pour accéder à des services spécialisés. Les institutions disposant de ressources techniques limitées pourraient aussi en bénéficier.
Par ailleurs, les autorités kényanes veulent développer les compétences locales. Elles évoquent la formation, le transfert de connaissances et des partenariats avec des acteurs technologiques et universitaires.
Le projet doit renforcer la souveraineté numérique du Kenya, grâce à des capacités de cybersécurité ancrées localement. Cela ne signifie pas que toutes les données et technologies utilisées seront exclusivement kényanes.
4,56 milliards d’événements détectés en trois mois
Le lancement intervient dans un contexte de forte activité des systèmes de détection. Entre octobre et décembre 2025, le National Kenya Computer Incident Response Team Coordination Centre (National KE-CIRT/CC) a recensé exactement 4 559 259 985 événements liés aux cybermenaces, selon la Communications Authority of Kenya (CA).
Ce total équivaut à environ 4,56 milliards d’événements sur trois mois. Il ne représente pas autant d’attaques réussies. Il ne signifie pas non plus que 4,56 milliards de personnes ont été victimes de piratage.
Le rapport rassemble différentes catégories de signaux repérés par les dispositifs de surveillance. Il comprend des vulnérabilités et des activités potentiellement malveillantes. Un même système peut générer plusieurs événements. Le total ne permet donc pas, à lui seul, de connaître le nombre d’organisations compromises.
Les vulnérabilités recensées constituent une part très importante des données. Les autres catégories comprennent les logiciels malveillants, les attaques par déni de service distribué (DDoS), les tentatives de force brute et les attaques visant les applications web.
La période exacte est octobre-décembre 2025. Il ne faut pas la confondre avec avril-juin de la même année. La Communications Authority of Kenya reprend ces chiffres dans son rapport du troisième trimestre de l’exercice 2025-2026. Celui-ci permet aussi de comparer ce total à celui de janvier-mars 2026.
Administrations et banques parmi les secteurs exposés
Ces volumes illustrent la charge de surveillance des infrastructures numériques. Les outils automatisés peuvent enregistrer de nombreux événements. Ensuite, les analystes doivent distinguer les menaces dangereuses des alertes moins prioritaires.
Le secteur financier reste particulièrement sensible. Lors du lancement, le secrétaire principal chargé des TIC et de l’économie numérique, John Tanui, a évoqué environ 1,9 milliard de shillings kényans de pertes liées à la fraude bancaire informatique en 2025, selon la Kenya News Agency.
Les risques concernent aussi les plateformes administratives, les services de paiement et les infrastructures essentielles. Un rançongiciel peut rendre des fichiers indisponibles. Une intrusion peut exposer des informations personnelles. De son côté, une attaque DDoS peut bloquer temporairement l’accès à un service en saturant ses ressources.
Pour les autorités kényanes, la cybersécurité dépasse donc la maintenance informatique. Elle contribue à la continuité des services publics, à la protection des citoyens et à la confiance dans l’économie numérique.
La RDC devrait-elle créer un centre national ?
L’initiative du Kenya soulève une question pour la République démocratique du Congo : faut-il développer un centre national de surveillance et de réponse aux cybermenaces ? L’objectif serait de mieux protéger les services numériques du pays.
Cette réflexion prend de l’importance à mesure que les administrations, les banques, les opérateurs télécoms et les entreprises développent leurs services en ligne.
En RDC, une interruption majeure pourrait affecter les transactions financières, les informations administratives ou les communications essentielles. Les établissements de santé, les réseaux énergétiques et les télécommunications dépendent eux aussi de systèmes informatiques fiables.
Un modèle à encadrer et à évaluer
Un SOC mutualisé pourrait surveiller certains systèmes publics. Il pourrait aussi partager les informations sur les menaces et coordonner les interventions lorsqu’un incident touche plusieurs institutions. Enfin, il pourrait soutenir les administrations sans équipe spécialisée.
Cependant, une telle structure demande davantage que des logiciels de surveillance. Il faudrait définir son autorité de tutelle, les institutions concernées et les procédures de signalement. Les responsabilités des équipes techniques devraient aussi être claires.
La formation des spécialistes et des financements durables seraient également nécessaires. La coopération avec les opérateurs privés compterait aussi dans son fonctionnement.
La protection des données personnelles doit rester centrale. Un centre national de cybersécurité ne devrait pas devenir un outil de surveillance généralisée des communications.
La collecte des journaux techniques, l’accès aux données sensibles et leur partage entre institutions devraient suivre des règles précises. De plus, des mécanismes de contrôle indépendants aideraient à prévenir les abus.
L’expérience kényane offre une piste, sans constituer un modèle à reproduire automatiquement. Les autorités ont annoncé des capacités avancées. Toutefois, les informations publiques ne permettent pas encore d’en mesurer l’efficacité opérationnelle dans la durée.
Les résultats pourront être évalués selon les délais de détection, la rapidité des interventions et la réduction des vulnérabilités critiques.
Pour la RDC, l’intérêt d’un éventuel centre serait d’abord de mieux protéger les services essentiels. Sa priorité devrait être de prévenir les incidents, de protéger les données des citoyens et de maintenir les services numériques accessibles en période de crise.